
Im Umgang mit der Kritischen Infrastruktur ist ein effektives Sicherheitsmanagement unverzichtbar. Der Grundschutz stellt dabei die Basis dar, auf der weitere Maßnahmen aufgebaut werden. Ein ISMS wird häufig nach dem Standard ISO 27001 implementiert, damit Risiken systematisch identifiziert, bewertet und gemindert werden können. Die Verantwortlichen berücksichtigen dabei auch, dass Angreifer sich gezielt auf Schwachstellen in der Kritischen Infrastruktur konzentrieren könnten, weshalb kontinuierliche Verbesserung und Überprüfung notwendig sind. Unternehmen in kritischen Sektoren wägen ab, wie hoch der Return on Security Investment für einzelne Schutzmaßnahmen ist, wobei die Rentabilität der eingesetzten Sicherheitsressourcen stets im Verhältnis zur potenziellen Bedrohung und zum Schutzbedarf steht. In einem hypothetischen Energieversorger werden etwa Zugänge und Prozesse regelmäßig auditiert, um jedes Risiko für die Versorgungssicherheit der Bevölkerung gegen wirtschaftliche Aufwände abzuwägen, und um sicherzustellen, dass bei notwendigen Investitionen stets eine rationale wirtschaftliche Entscheidung getroffen werden kann.
Angriffsvektoren unterscheiden sich hinsichtlich ihrer technischen und menschlichen Ansatzpunkte. Ein moderner Angriff erfolgt zum Beispiel, indem gezieltes Phishing in Kombination mit Social Engineering eingesetzt wird, um Mitarbeitende zur Preisgabe sensibler Daten zu bewegen. Gleichzeitig können technische Angriffsvektoren zum Einsatz kommen, etwa durch Ransomware, die nach erfolgreichem Eindringen die Daten verschlüsselt. Schadprogramme wie Malware gelangen häufig auch über Spam oder durch gezieltes Spoofing, bei dem sich der Absender als vertrauenswürdig ausgibt, in Unternehmensnetzwerke. Ein hypothetisches Beispiel wäre ein Mitarbeiter, der eine verdächtige E-Mail öffnet, deren Absenderadresse mittels Spoofing manipuliert wurde. Dadurch wird eine Schwachstelle im Unternehmen ausgenutzt und die Grundlage für weitergehende Angriffe gelegt, die den Zugriff auf kritische Systeme erleichtern könnten.
Um sich gegen bekannte und neue Schwachstellen zu wappnen, müssen Unternehmen den eigenen Softwarebestand genau kennen. Eine vollständige Software Bill of Materials erleichtert das Schwachstellenmanagement und bildet die Grundlage dafür, relevante Hinweise aus Threat Intelligence und OSINT gezielt auszuwerten. Das Lagebild der aktuellen Bedrohungslage kann somit laufend aktuell gehalten werden. Stellen wir uns vor, ein IT-Team erhält Hinweise auf eine neu entdeckte Schwachstelle in einem weit verbreiteten Modul und wird mithilfe automatisierter Tools sofort benachrichtigt. Da alle Software-Komponenten erfasst sind, kann das Team aktiv werden, indem es gezielt prüft, ob eigene Systeme betroffen sind, und umgehend Gegenmaßnahmen, wie Patches oder Abschottung von Komponenten, einleitet, bevor Angreifer die neue Schwachstelle effektiv ausnutzen können.
Technische Schutzschichten schützen verschiedene Ebenen digitaler Infrastruktur. Die Authentifikation erfolgt im Alltag meist über Passwörter oder multifaktorielle Verfahren; zur zusätzlichen Prüfung der Mensch-Maschine-Interaktion kommen oft CAPTCHA zum Einsatz, um automatisierte Angriffe zu unterbinden. Für den Schutz des Datenverkehrs sorgen Firewalls sowie verschlüsselte Verbindungen mittels TLS oder asymmetrischer Verfahren wie RSA. In besonders sensiblen Umgebungen werden Schlüsselmaterialien durch speziell gesicherte HSMs oder TPMs hardwaregestützt verwahrt und verarbeitet, wodurch deren Missbrauch verhindert wird. Das Prinzip von Zero Trust verlangt, jede Zugriffsanfrage kontextabhängig und unabhängig vom Standort des Geräts zu kontrollieren – egal, ob innerhalb oder außerhalb des Unternehmensnetzwerks. Ein Unternehmen könnte beispielsweise ein mehrschichtiges Sicherheitssystem betreiben, bei dem jeder Zugriff selbst nach erfolgreicher Authentifikation und der Überprüfung durch CAPTCHA durchgehend überwacht und durch zusätzliche Barrieren abgesichert wird, sodass kein Nutzer pauschal als vertrauenswürdig gilt.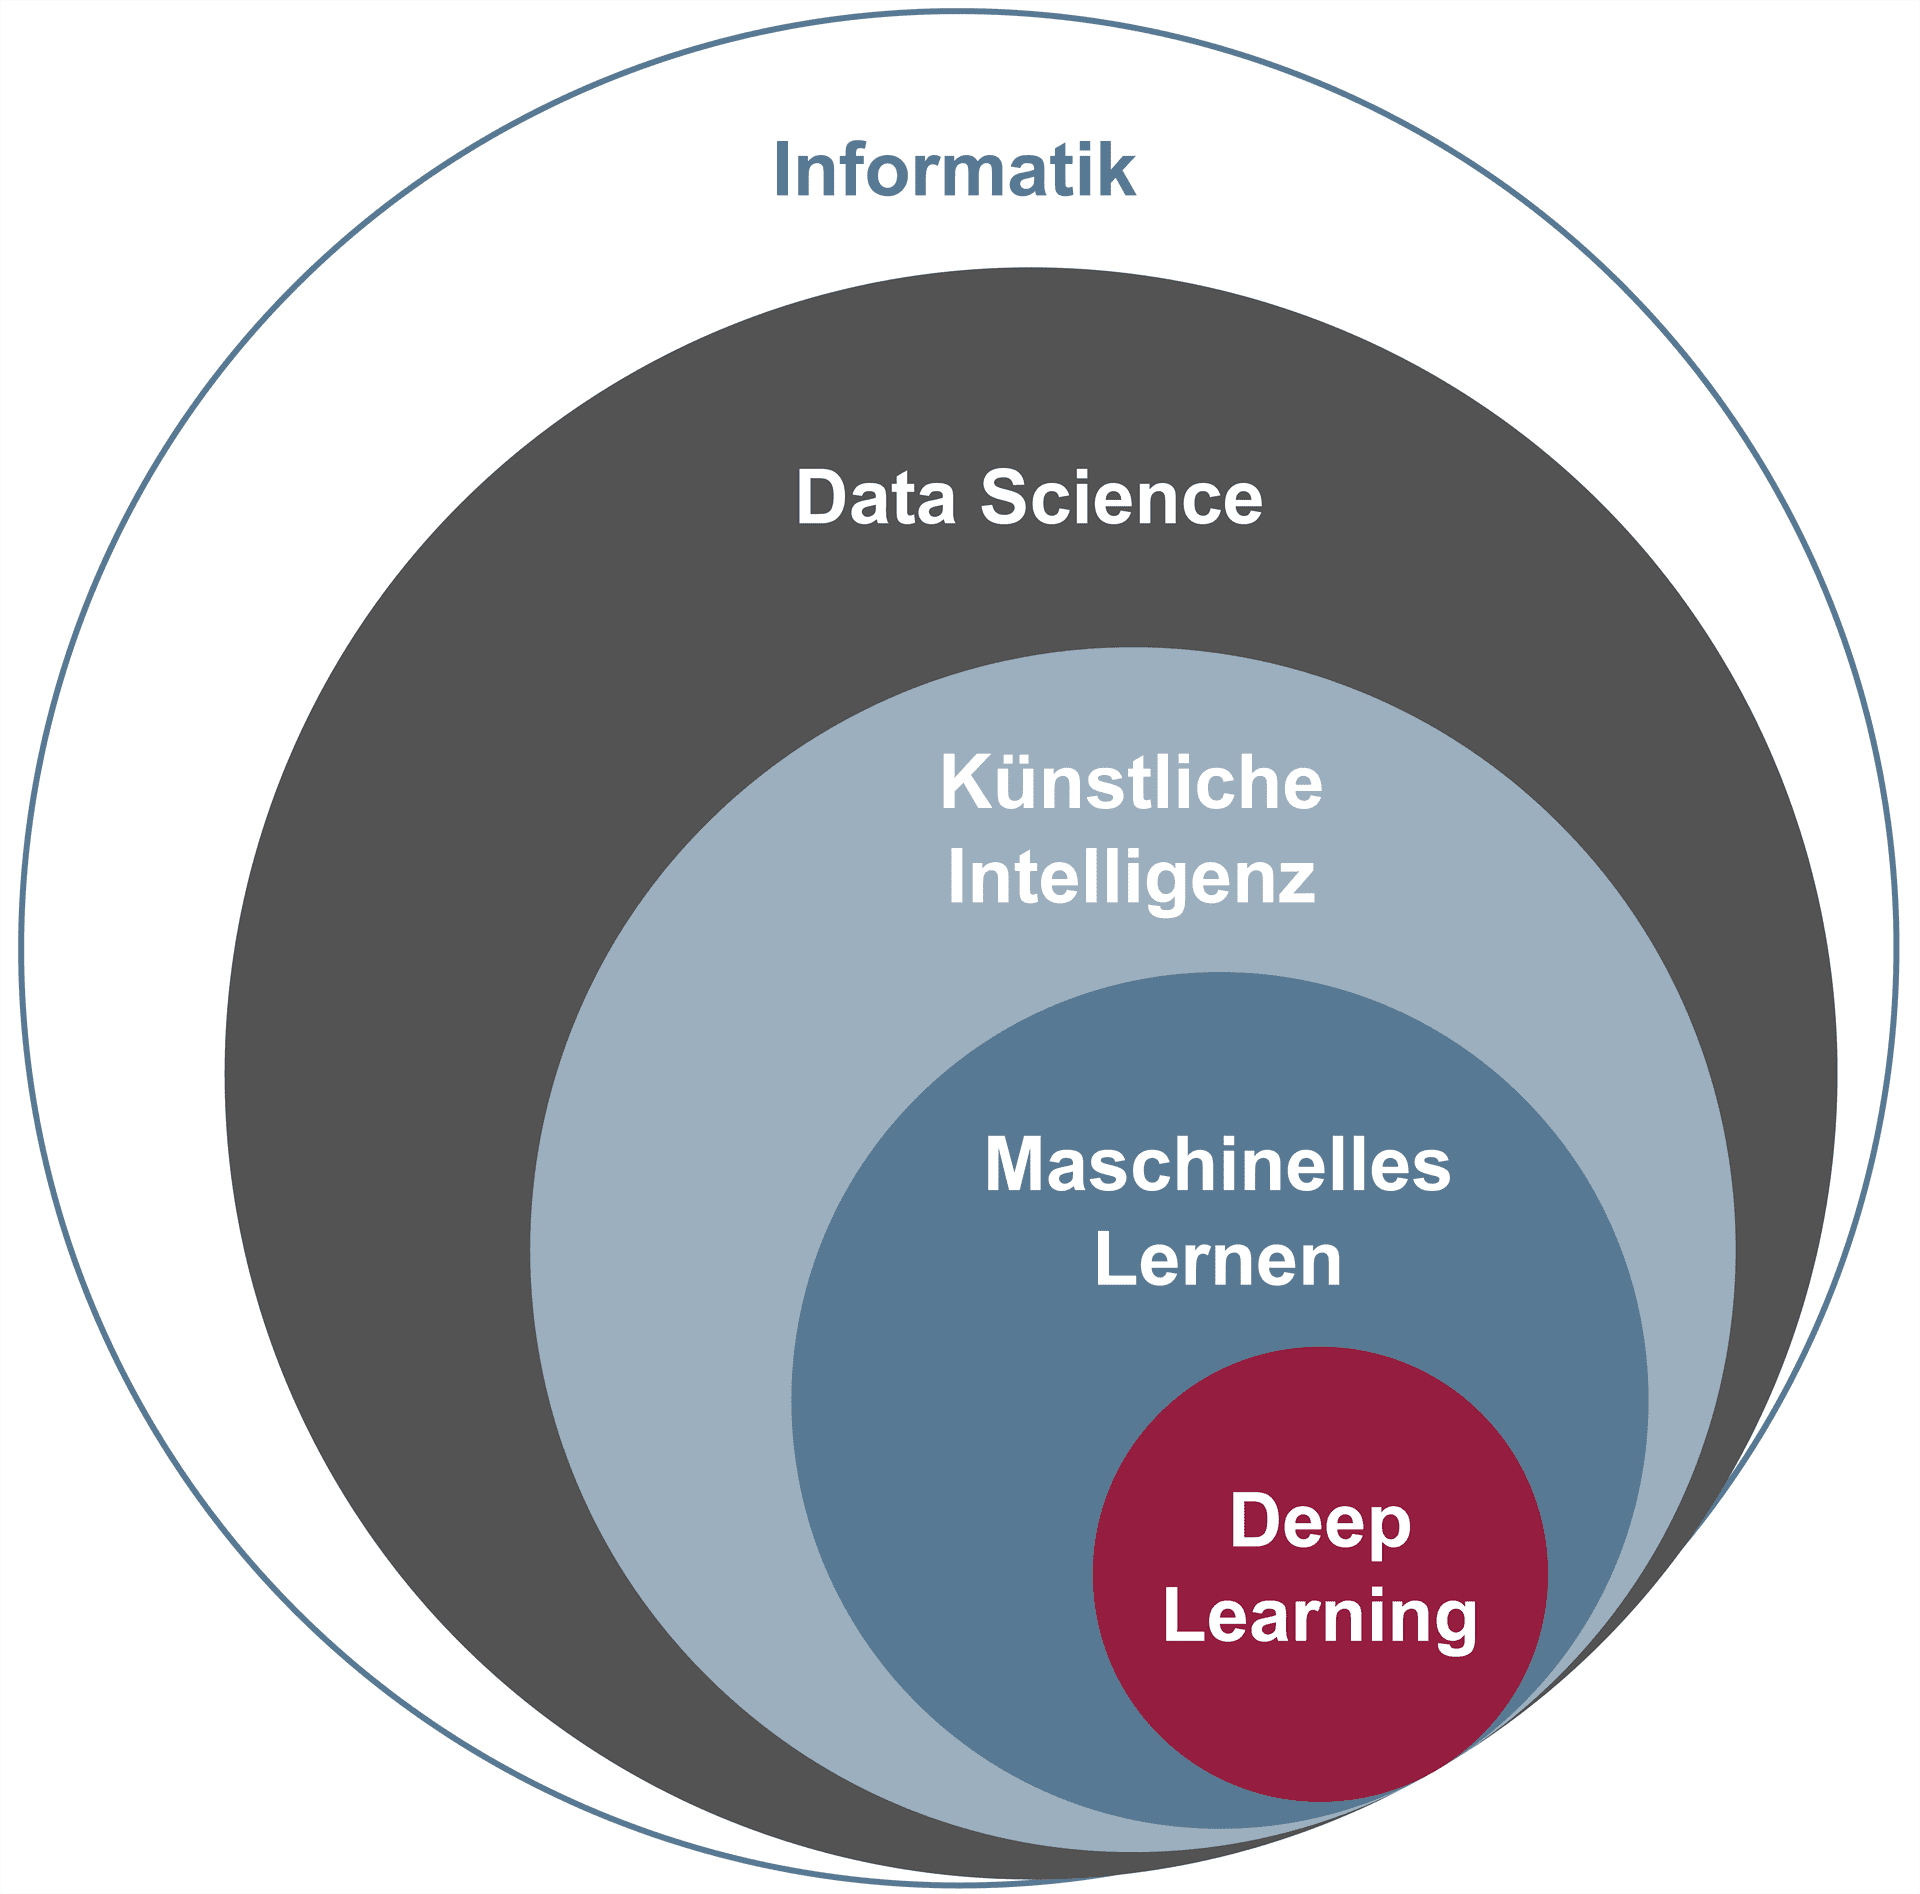
Das Wissen um digitale Risiken entwickelt sich laufend weiter, wobei Bücher wie das Lehrbuch Cyber-Sicherheit von Pohlmann grundlegende Mechanismen erklären. In einer durch Künstliche Intelligenz und Blockchain geprägten Gesellschaft wird die Rolle der Privatsphäre neu verhandelt, da neue Technologien große Mengen personenbezogener Daten erzeugen und verarbeiten können und Unternehmen sorgfältig abwägen, wie viel Offenheit und Anonymität möglich sind. Die Verbreitung von Filterblasen ist eine Folge algorithmischer Sortierung von Informationen, die das Individuum verstärkt mit ähnlichen Inhalten konfrontiert und damit die Vielfalt der Informationsaufnahme beschränkt sowie die Wahrnehmung anderer Perspektiven erschwert. Dabei werden Fragen laut, inwieweit Entwicklungen wie die mögliche Singularität Chancen und Risiken für die Gesellschaft bereithalten könnten und wo ethische Leitlinien entstehen müssen, um sowohl technische Innovation als auch gesellschaftlichen Mehrwert zu fördern.
Cybersicherheit bleibt ein Prozess, der ständig angepasst wird und technische, organisatorische sowie gesellschaftliche Aspekte umfasst. Der effektive Schutz digitaler Infrastruktur erfordert eine ausgewogene Verbindung von Standards, technischen Sicherungsmaßnahmen und kontinuierlicher Bewusstseinsbildung. Unternehmen, Institutionen und Privatpersonen sind gefordert, sich aktiv mit den Herausforderungen der Digitalisierung auseinanderzusetzen und ihre Sicherheitsstrategien regelmäßig zu aktualisieren.